معرفی و ارزیابی کتاب
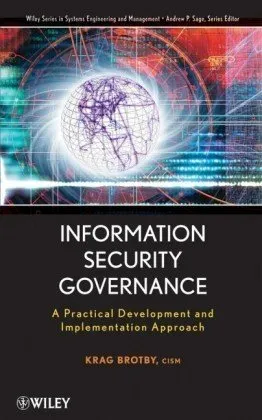
Information Security Governance (Wiley Series in Systems Engineering and Management)
Krag Brotby
English
Beginner
مهندسی نرمافزار
4.7 / 5
0 نظر
2009
سال انتشار
194
صفحه
120
بازدید
معرفی کتاب "Information Security Governance" کتاب Information Security Governance از سری کتابهای معتبر Wiley Series in Systems Engineering and Management یکی از منابع جامع و پرطرفدار در زمینه مدیریت امنیت اطلاعات میباشد. این کتاب توسط کرگ براتبای (Krag Brotby) نوشته شده
پیش از خواندن
این کتاب چه چیزی به شما میدهد؟
معرفی کتاب "Information Security Governance"
کتاب Information Security Governance از سری کتابهای معتبر Wiley Series in Systems Engineering and Management یکی از منابع جامع و پرطرفدار در زمینه مدیریت امنیت اطلاعات میباشد. این کتاب توسط کرگ براتبای (Krag Brotby) نوشته شده و به بررسی مفاهیم اساسی، راهبردها و استانداردهای مرتبط با Governance در امنیت اطلاعات میپردازد.
خلاصهای جامع از کتاب
یکی از چالشهای اصلی در دنیای فناوری اطلاعات امروزی، اطمینان از امنیت اطلاعات در مقابل تهدیدات سایبری است. کتاب "Information Security Governance" نگاهی جامع به مفهوم Governance در حوزه امنیت اطلاعات دارد. این کتاب فرآیندها، سیاستها، و رویههایی را که سازمانها برای اطمینان از ایمنی دادهها و تطابق با مقررات اتخاذ میکنند، مورد تحلیل قرار میدهد.
محتوای کتاب شامل مباحثی چون اصول امنیت اطلاعات، Corporate Governance، ارزیابی ریسک، ISO/IEC 27001 و استانداردهای دیگر، برنامهریزی راهبردی و تحلیل تأثیرات تجاری میباشد. همچنین، این کتاب راهکارهای عملیاتی برای پیادهسازی Information Security Governance در سطح سازمان ارائه میدهد.
نکات کلیدی (Key Takeaways)
- درک شفاف از مفهوم و اهمیت Governance در امنیت اطلاعات.
- معرفی استانداردهای کلیدی نظیر ISO/IEC 38500 و ISO/IEC 27001.
- روشهای ارزیابی ریسک محوری و تدوین برنامههای امنیتی جامع.
- ضرورت تطابق با الزامات قانونی و مقررات مربوط به امنیت اطلاعات.
- راهبردهای عملی برای ایجاد فرهنگ سازمانی مبتنی بر امنیت اطلاعات.
جملات معروف از کتاب
“Information Security Governance is not just about technology, but it's a cornerstone of organizational integrity and trust.”
“Effective governance ensures that information security is aligned with business objectives, managed proactively, and consistently improved.”
“Without a strong information security governance model, the risks of vulnerabilities and non-compliance multiply exponentially.”
چرا این کتاب مهم است؟
با توجه به رشد سریع فنآوری و افزایش پیچیدگیهای مربوط به تهدیدات سایبری، سازمانها نیازمند چارچوبی دقیق و مستند برای حفاظت از اطلاعات ارزشمند خود هستند. کتاب Information Security Governance با ارائه بهترین شیوهها و استانداردهای مطرح بینالمللی، ابزارهای لازم را برای ایجاد امنیت در سطح سازمانی در اختیار متخصصان و مدیران فناوری اطلاعات قرار میدهد.
این کتاب به گونهای طراحی شده که میتواند برای مدیران اجرایی، تحلیلگران امنیت، و حتی مشاوران مستقل امنیتی منبعی ارزشمند باشد. همچنین، تأکید آن بر رعایت تطابق سازمانی و ارزیابی ریسک باعث شده است که به یک مرجع اصلی برای پیادهسازی برنامههای امنیت اطلاعات در شرکتها تبدیل شود.
از این کتاب بپرس
پرسشت با عنوان و نویسنده همین کتاب برای دستیار ارسال میشود. هر پاسخ ۲ امتیاز مصرف میکند.
وارد شوید تا بتوانید از دستیار کتاب بپرسید.
نظر خوانندگان
0 نظر، میانگین 4.7 از ۵
هنوز نظری ثبت نشده
اگر این کتاب را خواندهاید، تجربهتان را با دیگران به اشتراک بگذارید.
نظر خودت را بنویس
وارد شوید تا نظر خود را ثبت کنید.
پرسش و پاسخ خوانندگان
سؤال مشخص بپرس و از تجربه جامعه استفاده کن.
وارد شوید تا سؤال بپرسید یا پاسخ بدهید.
هنوز پرسشی ثبت نشده
اولین سؤال روشن و مفید را شما مطرح کنید.
بعد از این چه بخوانم؟
منابع مرتبط برای ادامه همین مسیر.
Modern Computer Vision with PyTorch: A Practical Roadmap From Deep Learning Fundamentals to Advanced Applications and Generative AI, 2nd Edition
V Kishore Ayyadevara,Yeshwanth Reddy
2023
مشاهدهٔ کتاب